




 解決可能な課題
- 社員が使うクラウドサービスを把握し、利用ルールを設定したい
- セキュリティ機器の管理・更新にかかる手間を減らしたい
- VPNを狙う攻撃への不安を解消し、社内への接続を見直したい
- クラウドや生成AIを、情報漏えいの心配を減らして活用したい
- 「遅い・つながらない」の原因をすぐに見つけたい
- オフィスでも在宅でも、安全で快適に仕事ができる環境にしたい
- 社内のシステムに不正なアクセスがないか確認したい
- 情報漏洩の心配なく、ChatGPTなどの生成AIを全社で安全に活用したい
- 勝手なAI利用(シャドーAI)を防ぎ、安全な環境で生成AIの業務活用を推進したい
 サービスのご紹介
テレワークの普及やクラウドサービスの利用拡大に伴い、「VPNが遅くて仕事にならない」「インターネットからのサイバー攻撃が不安」といった課題が増えています。
Zscalerは、社内ネットワークに縛られることなく、「どこからでも、安全かつ快適に業務システムやインターネットへアクセスできる環境」をクラウド上で提供するプラットフォームです。
中心となる3つの機能(ZIA / ZPA / ZDX)で、企業の安心・安全なデジタルワークを支えます。
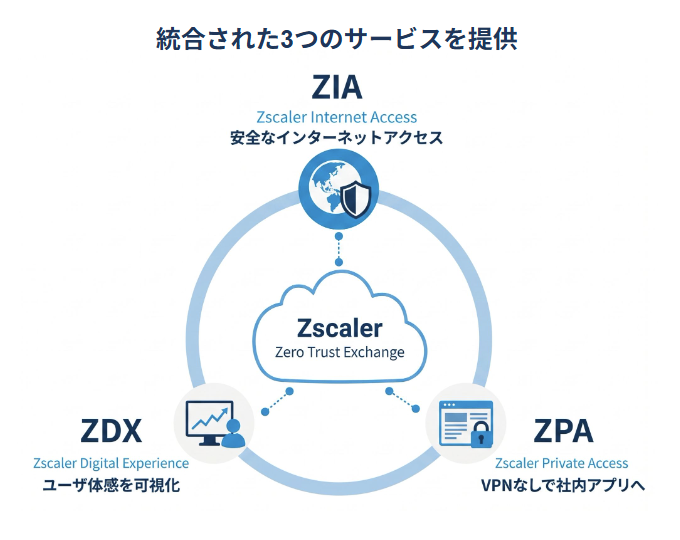
1.ZIA(Zscaler Internet Access):生成AI・SaaSの安全な利用を支えるクラウドセキュリティ
Zscaler Internet Access(ZIA)は、WebサイトやSaaS、生成AIサービスへのアクセスを保護するクラウド型セキュリティサービスです。 インターネット通信の検査、脅威対策、アクセス制御、情報漏洩対策をクラウド上で提供し、オフィス・在宅・外出先を問わず、一貫したセキュリティポリシーを適用できます。
従来のプロキシやUTMを中心とした構成から、ゼロトラストの考え方に基づくクラウドセキュリティへの移行を支援。クラウドサービスを利用する際の通信経路を見直しながら、セキュリティの強化と運用の効率化を図ります。
①ZIAで実現する「クラウド・生成AIの利用拡大」
従来の企業ネットワークでは、本社やデータセンターに設置したプロキシ、ファイアウォール、UTM等へ通信を集約し、インターネットへのアクセスを管理する構成が広く採用されてきました。
しかし、テレワークやSaaS、生成AIサービスの利用が増えると、次のような課題が生じます。
- 通信の混雑・遅延:本社やデータセンターへの通信集中によって、クラウドサービスの利用に支障が出る。
- 社外端末の保護:在宅勤務や外出先でも、社内と同じセキュリティ対策を適用したい。
- 生成AIへの情報漏洩:機密情報や個人情報が、入力文や添付ファイルを通じて外部へ送信されるおそれがある。
- シャドーIT・シャドーAI:会社が把握していないクラウドサービスや生成AIの利用状況が見えない。
- 運用負荷の増大:拠点ごとのセキュリティ機器やポリシーの管理に手間がかかる。
ZIAは、インターネット利用の保護をクラウド上に集約することで、上記のような課題に対応します。
②ZIAの仕組み|場所を問わず、インターネット通信をクラウドで保護
ZIAは、利用者からWebサイトやクラウドサービスへ向かう通信を、Zscalerのクラウド上で検査・制御します。
本社やデータセンターを経由させずにインターネットへ接続する構成でも、企業のセキュリティポリシーに沿って通信を保護できます。
在宅や外出先でも、インターネット接続と適切な通信転送の設定により、ZIAの保護を適用できます。
③ZIAの主な機能|アクセス制御・脅威対策・情報漏洩対策
SSL/TLSインスペクションによる暗号化通信の検査を実施し、URLフィルタリングやCASB、DLP、クラウドファイアウォールなどにより、接続先や通信の種類に応じた制御を行います。
また、マルウェア対策、クラウドサンドボックスなどを組み合わせ、悪意ある通信や不審なファイルを検知・制御します。
④生成AIの情報漏洩対策
生成AIを業務に活用するには、利用を一律に禁止するだけでなく、「誰が、どのサービスを利用し、どのような情報を送信してよいか」を管理することが重要です。
ZIAを活用することで、次のような対策を進められます。
- 利用状況の可視化:社内で利用されている生成AIサービスや利用者を把握。
- アクセス制御:ユーザーやグループごとに、利用できる生成AIサービスを設定。また、ユーザーが生成AIに入力したプロンプトを検査、不適切な内容の回答をブロック。
- 機密情報の送信制御:生成AIへのプロンプト入力を検査し、個人情報や機密データの送信を検知・制御。
生成AIの利便性を活かしながら、シャドーAIや意図しない情報漏洩のリスクを低減し、企業の利用ルールに沿った活用が可能です。
⑤管理の一元化とログ連携で、セキュリティ運用を効率化
ZIAでは、クラウド上の管理ポータルから、ユーザーに適用するポリシーや通信ログを一元管理/閲覧できます。また、通信ログをSIEMへ連携することが可能です。

2. ZPA(Zscaler Private Access):脱VPNとゼロトラスト接続を実現するクラウド型リモートアクセス(ZTNA)
Zscaler Private Access(ZPA)は、自宅や外出先、拠点から、社内データセンターやパブリッククラウド上の社内専用システムへ安全にアクセスするためのクラウド型のゼロトラスト・ネットワークアクセス(ZTNA)サービスです。
①ZPAで実現する「VPNに依存しない、テレワーク・クラウド環境へのセキュアなアクセス」
従来の企業ネットワークでは、本社やデータセンターに設置したVPNゲートウェイ通信を集約し、社内ネットワークへ接続する構成が広く採用されてきました。
しかし、ハイブリッドワークの定着やマルチクラウド化が進むと、次のような課題が生じます。
- 通信の混雑・帯域ひっ迫:アクセス集中やVPN機器のスペック上限により、通信速度の低下や接続障害が頻発する。
- 攻撃対象面(アタックサーフェス)の露出:インターネット上に公開されたVPN機器の脆弱性が狙われ、サイバー攻撃の標的になる。
- 感染拡大(ラテラルムーブメント)のリスク:一度社内ネットワーク内に侵入されると、内部システム全体へ被害が広がる。
- 接続の手間とユーザー体験の低下:毎回VPNアプリを起動して手動接続する必要があり、業務の生産性が阻害される。
- 運用負荷と管理コストの増大:拠点のVPN機器やアクセス権限の複雑な設定・保守に手間がかかる。
ZPAは、上記のような課題解消に対応します。
②ZPAの仕組み|ネットワークに侵入させない、ゼロトラスト・ネットワークアクセス(ZTNA)
ZPAは、利用者と社内アプリケーションの間にZscalerクラウドを配置し、アイデンティティとポリシーに基づいて通信を中継します。
特徴は、社内アプリ側に配置する仮想アプライアンスの「App Connector」です。App ConnectorからZscalerクラウドへの「内から外(アウトバウンド)」通信のみで暗号化トンネルを確立するため、外部から直接アクセスできる入り口が存在しません。GatewayにグローバルIPを持たないため、攻撃者がインターネット上からポートスキャンを行っても、社内NWまでの入り口を発見することができません。
③ZPAの主な機能|最小権限アクセス・端末判定・横移動防止
アクセス制御(ZTNA):アプリケーション単位の最小権限アクセス認証されたユーザーであっても、許可された特定のアプリケーション以外はアクセスできません。
- 端末ポスチャー判定:端末の健全性に基づく条件付きアクセス
OSのバージョンやセキュリティソフト等の稼働状態などをリアルタイムで判定。セキュリティ条件を満たした健全な端末のみアクセスを許可します。 - ラテラルムーブメント防止
万が一端末がマルウェアに感染した場合でも、アプリケーション単位の最小権限アクセスにより、ネットワーク内の他のシステムへの横移動(ラテラルムーブメント)を防ぎます。
④脱VPNによるユーザー体験の向上|シームレスでストレスのないリモートアクセス
ZPAを導入することで、セキュリティを高めながら、ユーザーの利便性を向上させることができます。
- エージェント自動起動のシームレス自動接続
ZPA利用時には、手動でエージェントの接続ボタンを押す必要がなく、通信が発生した際にエージェントが自動で起動し、経路が確立されます。
また、単一エージェントでZIA、ZDXとの併用が可能です。 - マルチクラウド・ハイブリッド環境へのポリシー統合
オンプレミスデータセンター、クラウドなど、異なる環境に分散したアプリに対しても単一のポリシーで安全に接続できます。
⑤管理の一元化とログ連携で、セキュリティ運用を効率化
ZPAでは、クラウド上の管理ポータルから、アクセス制御ポリシーやログを一元管理できます。
- IdP(認証基盤)との連携:外部IdPとSAML/SCIM連携し、ユーザー属性やグループに応じたアクセスポリシーの適用が可能です。
- LSSによるログ連携:通信・アクセスログはLSS(Log Streaming Service)を通じてSIEMへリアルタイム転送できます。
- 運用負荷の削減:拠点のVPN機器のリプレイスや脆弱性対応、複雑なネットワーク管理から解放され、運用の工数やコスト削減を図れます。

3. ZDX(Zscaler Digital Experience):ユーザー体験の可視化と通信遅延の原因特定を自動化するデジタルエクスペリエンス・モニタリング
Zscaler Digital Experience(ZDX)は、ユーザーの端末からWi-Fi、ISP(プロバイダ)、Zscalerクラウド、そしてSaaSや社内アプリケーションに至るまでの通信経路全体を監視し、通信品質やユーザー体験(デジタルエクスペリエンス)を可視化するクラウドサービスです。「WebサイトやTeams/Zoomが重い・遅い」といったトラブル発生時に、問題の原因がどこにあるのかを特定します。
①ZDXで実現する「通信遅延の原因可視化と、ヘルプデスク対応の効率化」
SaaSの利用拡大や在宅勤務・クラウド利用の定着に伴い、社内情シスやヘルプデスクには「画面が固まる」「Web会議の音声・映像が途切れる」といったユーザーからの問い合わせが頻繁に寄せられます。しかし、従来の管理ツールでは次のような課題があり、原因の切り分けに多大な時間がかかっていました。
- 原因の所在が不明確:遅延の原因が「個人のPC端末」「自宅のWi-Fi/ルーター」「ISP回線」「SaaSサーバー」等のどこにあるか特定できない。
- 社外環境の可視化限界:在宅勤務や外出先の端末・ネットワーク状態をリモートから確認・把握する手段がない。
- ヘルプデスクの対応負荷増大:個別問い合わせへの聞き取りや調査に追われ、本来のコア業務が圧迫される。
ZDXは、エンドツーエンドの通信可視化とユーザー体験のスコアリングにより、これらの課題の解決を助けます。
②ZDXの仕組み|端末からアプリまで、エンドツーエンドの通信品質を可視化
ZDXは、以下の3つのデータを組み合わせることで、ユーザー体験を数値化(ZDXスコア)します。
- デバイスのパフォーマンス:CPUやメモリの使用率、Wi-Fiの信号強度など、端末側の状態を把握します。
- ネットワークのパフォーマンス:デバイスからアプリまでの経路をホップバイホップで計測し、遅延が発生している箇所を特定します。
- アプリケーションのパフォーマンス:DNSの解決時間やレスポンスタイムを測定し、アプリが正常に稼働しているかを監視します。
③管理の一元化で、運用負担を軽減
ZDXは、ZIAやZPAと同じZscaler管理ポータル上から運用・参照できます。
- 調査時間の短縮|情シス・ヘルプデスクの運用負荷を軽減
ZDXを導入することで、「遅い・繋がらない」という問い合わせを受けた際、ダッシュボードで対象ユーザーを検索するだけで「特定ISPでの障害」「SaaS側の障害」などの原因が即座に判明します。 - ZIA/ZPAとの連携による包括的な運用
セキュリティ対策(ZIA/ZPA)と通信体験モニタリング(ZDX)を単一のZCCエージェントで実現するため、端末の常駐アプリを増やさずに運用管理をスマートに統合できます。

導入後の運用管理もお任せ「NI+C Zscalerテクサポ/テクサポ+」
NI+C Zscalerテクサポは、Zscalerライセンス導入後の活用についてご支援するサービスです。お客様のシステム管理者に代わり、メーカーへの技術問い合わせの代行や、定期的な製品アップデート情報、テナント利用状況についてのレポートのご提示/ご説明など、Zscalerの活用をご支援します。さらに、テクサポ+では、上記サポートに加えて、設定代行やZscalerに限らないセキュリティのお悩みについてご相談いただけます。※詳細はお問い合わせください。

NI+Cが選ばれる理由

Zscalerに認められた高度な技術力
設計・構築を自社提供できる公式認定(DSA)や、最上位資格「ZscalerAces」の保持者を擁する国内トップレベルの体制で、運用・活用まで手厚く支援します。

ライセンスをAWS MarketPlaceで購入可能
EDPコミットメントの有効活用や、IT予算の最適化に貢献します。
※EDP: Amazon Web Services Enterprise Discount Program

PoCから運用まで一貫対応
PoC、設計、構築、運用支援までNI+Cが一貫対応。導入前の検証から導入後の改善・活用までご支援します。
 導入によるメリット

セキュリティ対策の強化
Zscalerを利用することで、セキュリティ対策を万全にし、WebサイトやSaasへの安全なアクセスはもちろん、生成AIサービスへのアクセス制御や情報漏洩防止も実現できます。

共通ポリシーの適用
社内外を問わず共通のセキュリティポリシーを適用し、ロケーションを問わずに同一のポリシーで業務ができます。

通信経路と快適度を可視化
パフォーマンスの問題をエンドツーエンドで可視化し、問題のインサイトを提供します。

あらゆる規模・業種に対応
金融や製造、ITはもちろん、サービス業・不動産などあらゆる業種、小規模から大企業までオールラウンドに対応できます。

グローバル対応
国内外に160以上のデータセンターを保持しており、ユーザは最寄りのゲートウェイを経由することでレイテンシが低下し、パフォーマンス向上に寄与します。

安全なリモートアクセス環境の整備
テレワークの導入を進める場合も、改めて機器を導入することなく安全なリモートアクセス環境を整備できます。

