
CNAPPにより大量のアラートから優先すべきリスクを見極め、チームで修正する~Wiz Cloudで実現する攻撃経路の可視化と優先対処~
投稿者:セキュリティ&ネットワーク事業本部 セキュリティ担当 鬼澤
こんにちは。セキュリティ担当の鬼澤です。
前回の記事では、クラウドネイティブ環境でセキュリティ管理が複雑になりやすい背景と、設定、脆弱性、権限、ワークロードなどの情報を横断して管理するCNAPPの考え方をご紹介しました。
また、その代表的なCNAPPプラットフォームの一つであるWizが、開発から運用までのクラウドセキュリティをどのように支援するのかも解説しました。
今回はその続編として、Wizの中核領域である「Wiz Cloud」に焦点を当てます。
Wiz Cloudは、クラウドサービスプロバイダーとのAPI接続を通じて、エージェントレスでクラウド環境の可視化を開始できます。
本記事では、エージェントレスで把握した環境情報を基に、攻撃経路をどのように可視化し、リスクイシューの優先順位付けや修復対応につなげられるのかを解説します。あわせて、各部署での脆弱性対応を促進するプロジェクト機能についてもご紹介します。
前回の記事はこちらからご覧いただけます。
「CNAPPとは?~Wizで実現する統合型クラウドセキュリティ~」
URL:https://www.niandc.co.jp/tech/20261014_78222/
1.前回のおさらい~WizプラットフォームにおけるWiz Cloudの位置づけ~
2.Wiz Cloudでエージェントレスの可視化と攻撃経路分析で重大リスクを特定する
3.Wiz Cloudで 修復ガイドの提示と担当範囲の可視化で修正対応を効率化する
4.おわりに~Wiz Cloudで継続的なクラウドセキュリティ改善へ~
1.前回のおさらい~WizプラットフォームにおけるWiz Cloudの位置づけ~
前回の記事では、クラウドネイティブ環境で増加する設定不備、脆弱性、過剰な権限、機密データの露出といったリスクに対し、CNAPPが情報を横断して管理する考え方をご紹介しました。
CNAPPでは、CSPM、CWPP、CIEMなどで個別に扱われがちな情報を関連付け、単なる検出結果ではなく、攻撃につながる可能性や事業への影響を踏まえたリスクとして判断します。
Wizは、このCNAPPを実現するクラウドセキュリティプラットフォームです。
開発段階のリスク検出をするWiz Code、運用中の脅威検知と対応を支援するWiz Defend、そしてクラウド環境全体の可視化と優先順位付けを担うWiz Cloudで構成されています。
本記事で取り上げるWiz Cloudは、Wizプラットフォームの中核となる領域です。クラウド上のリソース、設定、脆弱性、ID・権限、機密データを横断して把握し、Wiz Security Graphによってそれらの関係性を整理します。
これにより、重大な攻撃経路の把握、対応すべきリスクの優先順位付け、関係チームへの円滑な修正依頼を支援します。次章からは、Wiz Cloudがクラウドリスク対応をどのように変えるのかを解説します。

2.エージェントレスの可視化と攻撃経路分析で重大リスクを特定する
Wiz Cloudは、クラウド環境に存在するリソースとリスクを横断して可視化し、Wiz Security Graphによってそれらの関係性を整理できるクラウドセキュリティプラットフォームです。
クラウド環境は、ネットワーク、IAM、ストレージ、コンピューティング、コンテナ、データベースなど、多数のリソースが相互に接続されています。設定不備や脆弱性、過剰な権限といったセキュリティリスクは、単独では直ちに攻撃につながらないケースもあります。一方で、複数の要因が組み合わさることで、攻撃者に利用される可能性が高まります。
2-1.エージェントレスでクラウド環境の全体像を把握する
Wiz Cloudは、クラウドサービスプロバイダーとのAPI接続を通じて、エージェントレスでクラウド環境を可視化できます。
各ワークロードに個別のエージェントを導入せずに、クラウド上のリソース、設定、ID・権限、ネットワーク、脆弱性、データなどを横断して把握できるため、導入時の作業負荷を抑えながら、自社環境の全体像を整理しやすい点が特長です。
マルチクラウド環境では、部門やシステムごとにクラウドサービスプロバイダー側の管理単位が分かれ、利用しているリソースや管理責任者を把握しにくい場合があります。Wiz Cloudでは、AWS、Azure、Google Cloudなどの環境を横断して確認できるため、想定していなかった資産、所有者が明確でないリソース、過剰な権限が付与されたIDなどを把握する起点になります。
可視化した情報はWiz Security Graphに取り込まれ、攻撃経路の確認やリスクイシューの優先順位付けに活用されます。
2-2.Wiz Security Graphがリソースとリスクの関係性を整理する
Wiz Security Graphは、クラウド環境のリソース、設定、脆弱性、アイデンティティ、権限、データなどの情報を関連付けてグラフ化します。
たとえば、外部公開されたワークロードに脆弱性が存在し、そのワークロードが高い権限を持つIDを利用しており、さらに機密データを保存したストレージへアクセスできる状態を考えます。この状態では、個々の検出結果だけを見ても、全体の危険度を判断しにくい場合があります。
Wiz Security Graphでは、外部公開、脆弱性、権限、データへのアクセスという関係性をつなげて確認できます。単なる脆弱性一覧ではなく、侵害の起点となり得るリソースから重要資産へ到達する可能性がある経路を把握できます。
そのため、自分たちが管理するリソースが攻撃経路のどこに位置しているか、どの設定変更によって経路を遮断できるかを把握したうえで、修正対応を進められます。

※図版引用:Wiz, Inc. webサイトAI Posture紹介パートよりhttps://www.wiz.io/ja-jp
図は、インターネットから公開アプリケーションにアクセスされ、脆弱性を起点にサービスアカウントの権限が悪用された場合、最終的にストレージやデータベースなどの重要資産へ到達し得る経路を示しています。Wiz Security Graphでは、外部公開状況、脆弱性、権限設定、データ資産の関係性をまとめて可視化することで、影響範囲や優先的に対処すべきリスクを把握できます。
ちなみに、筆者も実際にWiz Security Graphを確認してみましたが、リソース単体の設定や脆弱性だけでなく、インターネット公開、IAM権限、ストレージ、データまでの関係をたどれる点が印象的でした。検出結果の一覧だけでは把握に時間がかかるリスクも、どこが攻撃の起点となり、どの重要資産に影響し得るのかを同じ画面上の関係性として確認できるため、優先して調査すべき対象を整理しやすいと感じました。
2-3.単一の検出結果ではなく有害な組み合わせを確認する
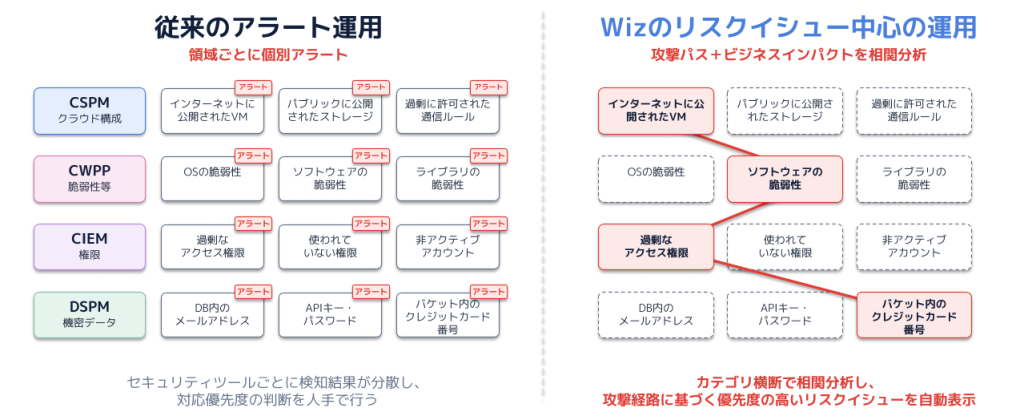
クラウド環境で発生するすべての設定不備や脆弱性が、同じ優先度で対応すべきものとは限りません。たとえば、インターネットから到達できない検証環境の脆弱性と、外部公開され、機密データにも接続できる本番環境の脆弱性では、事業への影響や対応の緊急度が異なります。
Wiz Cloudでは、設定不備、脆弱性、権限、データなどをWiz Security Graph上で相関的に評価します。そのうえで、複数の要因が結び付くことで攻撃経路となり得る状態を、対応すべきリスクイシューとして整理します。
ここでいう「リスクイシュー」とは、設定不備、脆弱性、過剰な権限、機密データの露出などのリスクを、リソース間の関係性、攻撃経路、侵害時の影響とあわせて評価し、優先的な対応対象として整理したものです。
特に、複数のリスクが組み合わさって攻撃経路となる状態は、事業への影響を踏まえて優先度の高いリスクイシューとして把握できます。
リスクの優先度は、攻撃が実現する可能性と、侵害された場合の影響を踏まえて判断されます。たとえば、インターネットから到達可能なリソースに悪用可能な脆弱性があり、過剰な権限や機密データへのアクセスにつながる場合は、優先度の高いリスクイシューとして確認できます。
一方、外部から到達できず、重要資産への影響も限定的な場合は、リスクイシューとしては検出されないか、優先度の低い扱いとなります。このように、Wiz Cloudのリスクイシューにより、大量のアラートを個別に確認するのではなく、攻撃経路を持ち、影響度の高いリスクを中心にレビューする体制を構築できます。
2-4.AI環境のリスクもWiz Security Graphで可視化する
生成AIやAIサービスの活用が広がる中、クラウド環境における管理対象は、仮想マシン、コンテナ、ストレージ、データベースだけではありません。AIエージェント、AIモデル、MCPサーバー、AIパイプライン、AIサービス、SDK、学習・参照データなどのAI関連資産に加え、関連するID・権限も管理対象となります。
AI環境のリスクは、AIサービス単体の設定だけでは判断しにくい場合があります。
たとえば、AIサービスに関連するIDやサービスアカウントに過剰な権限が付与されている場合や、機密データを含むストレージへのアクセス経路がある場合、AI関連資産を起点としてクラウド環境全体に影響が及ぶ可能性があります。また、学習・参照データに機密情報やシークレットが含まれている場合や、AIサービスのAPIキーが外部公開された脆弱なワークロードに保存されている場合には、不正利用や情報漏えいにつながるおそれもあります。
Wizプラットフォーム上のAI-SPM(AI Security Posture Management)機能により、AI関連資産とクラウド上のリソース、ID・権限、ネットワーク、データとの関係性をWiz Security Graph上で確認できます。
※AI-SPM(AI Security Posture Management):AI環境の設定、権限、データに関するリスクを管理する機能
図のように、AI関連資産を関連するクラウド資産、ID・権限、データと結び付けて可視化することで、AI環境が参照するデータや利用するID、外部から到達可能な経路をクラウド全体の文脈で把握できます。
また、WizのAI-SPMでは、利用中のAIサービスやAI技術をエージェントレスで可視化し、未承認のAIサービス、いわゆるシャドーAIの把握にも活用できます。
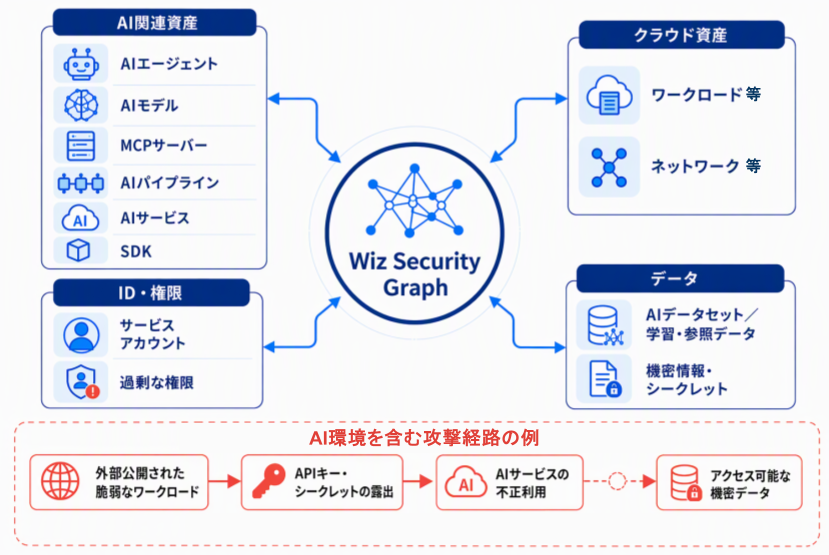
図の下部は、AI環境を含む攻撃経路の一例です。外部公開された脆弱なワークロードからAPIキーやシークレットが露出し、その認証情報を用いてAIサービスが不正利用された場合、関連するIDにデータへのアクセス権限や接続経路があれば、機密データに影響が及ぶ可能性があります。Wiz Security Graphでは、AI関連資産と外部公開、脆弱性、認証情報の露出、ID・権限、データアクセスとの関係性を踏まえ、優先して対処すべきリスクを整理できます。
このようにWiz Cloudは、従来のクラウドインフラやワークロードに加え、AI活用で増える管理対象を可視化し、優先すべきリスクの継続的な管理を支援します。
3.Wiz Cloudで 修復ガイドの提示と担当範囲の可視化で修正対応を効率化する
3-1.修復手順を確認し、担当部門へ具体的に対応を依頼する
重要なリスクを特定した後は、対象リソースの担当部門へ、対応の背景と具体的な修復内容を共有する必要があります。しかし、セキュリティ担当者が脆弱性を把握していても、クラウド設定、IaC、アプリケーション、ID・権限を実際に変更するのは、開発部門やクラウド基盤部門であるケースが多くあります。
Wiz Cloudでは、リスクイシューや脆弱性に関連するリソース、検出内容、攻撃経路、影響範囲に加え、推奨される修復手順を確認できます。たとえば、不要なインターネット公開の解除、過剰な権限の削除、暗号化の有効化、脆弱なパッケージの更新といった、修正に向けた対応内容を把握できます。
これにより、リスクが存在するため対応が必要であるという抽象的な依頼ではなく、どのリソースのどの設定を変更すべきか、その対応によってどの攻撃経路を遮断できるのかを具体的に伝えられます。開発・運用チームにとっても、自身の担当範囲と実施すべき作業を理解しやすくなります。
また、Wiz Cloudでは自動化ルールを活用し、重要なリスクイシューの通知やチケット管理システムとの連携を設定できます。担当者の割り当て、対応期限の管理、対応履歴の記録を既存の業務フローに組み込むことで、検出から修正確認までを円滑に進めやすくなります。
修正後には、Wiz Cloudの再スキャン結果を確認し、リスクが意図したとおりに解消されたことを検証できます。修復作業の完了報告だけで判断せず、クラウド環境の実際の状態に基づいて確認することで、修正対応の確実性を高められます。
ちなみに、筆者が修復ガイドを確認した際には、具体的な修復コードに加え、リソース名、クラウドアカウントIDまたはサブスクリプションID、リージョン、タグといった対象環境の情報がパラメータとして反映されていました。一般的な修復方法を調べ直すのではなく、対象リソースを踏まえた内容を確認できるため、修正作業の着手点をつかみやすいと感じました。
3-2.プロジェクト機能で担当範囲を明確にし、セキュリティの民主化を進める
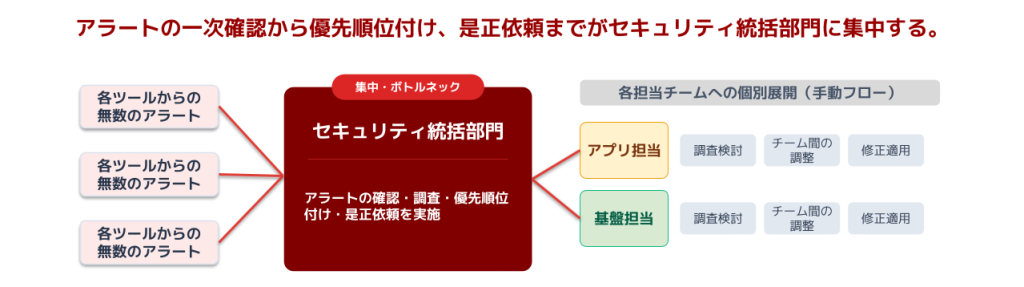
修復を円滑に進めるためには、検出したリスクを誰が対応すべきかを明確にすることも重要です。従来のように、個別のツールで検出したアラートをセキュリティ部門が中心となって管理し続ける運用では、担当チームの特定や修正対応に時間がかかり、対応が滞ることがあります。
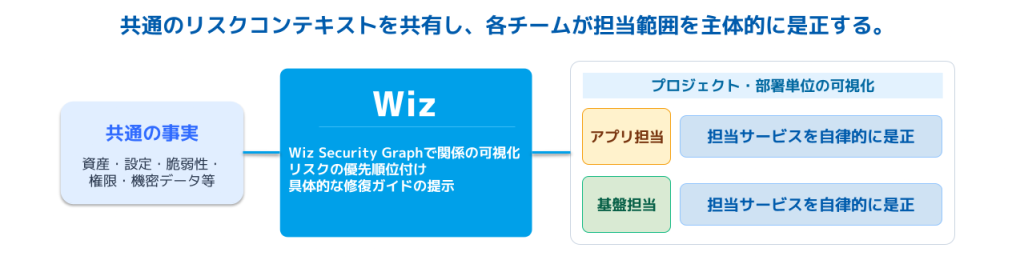
Wiz Cloudのプロジェクト機能では、クラウドリソースを組織、部署、システム、アプリケーション、本番・開発環境などの単位でグループ化できます。たとえば、事業部ごとのクラウドアカウントや、開発チームごとに管理するリソースをプロジェクトとして整理できます。
各チームには、ユーザーが責任を負うリソース(および関連するイシュー、検出結果など)へのみアクセスできるようにし、必要な対応を進めるための権限を付与できます。
この仕組みにより、セキュリティ部門は全体のリスク状況、ポリシー、重大リスクイシュー、コンプライアンス管理に注力し、開発・運用チームは自らの担当領域にあるリスクを日常業務の中で修復できます。
これが、Wiz Cloudが支援するセキュリティの民主化です。
4.おわりに~Wiz Cloudで継続的なクラウドセキュリティ改善へ~
今回は、Wiz Cloudを活用して、クラウド環境に存在する設定不備、脆弱性、過剰な権限、機密データの露出といったリスクをどのように把握し、優先して対応すべき対象を見極められるのかをご紹介しました。
Wiz Cloudは、クラウドサービスプロバイダーとのAPI接続により、エージェントレスでクラウド環境の全体像を把握できます。
そのうえで、Wiz Security Graphにより、クラウド環境のリソース、設定、脆弱性、ID・権限、機密データなどを横断して可視化し、それぞれの関係性を整理します。AI関連資産についても、ID・権限、ネットワーク、設定、データとの関係性を踏まえて確認することで、AI活用に伴うリスクをクラウド環境全体の文脈で把握しやすくなります。
また、設定不備や脆弱性を個別のアラートとして確認するだけではなく、攻撃の実現可能性と侵害時の影響を踏まえたリスクイシューとして整理できる点もWiz Cloudの特長です。
大量のアラートを一件ずつ確認するのではなく、重要な攻撃経路を持つリスクイシューから対応を進められるため、限られたセキュリティ人材でも効率的にリスク低減を図れます。
さらに、修復ガイドによって具体的な修正方法を確認でき、チケット管理システムとの連携や再スキャンによる修正確認も進められます。プロジェクト機能を活用すれば、各チームが自身の担当領域にある脆弱性を確認し、必要な権限のもとで対応できるため、組織全体でセキュリティの民主化を進めやすくなります。
クラウド環境が複雑化する中で、リスクを個別に確認するのではなく、リソース、権限、脆弱性、データの関係性を踏まえて判断することは重要です。Wiz Cloudは、重要なリスクを見極め、開発・運用チームと連携して継続的な修正につなげるための有力なCNAPPプラットフォームといえます。
次回は、Wiz Codeに焦点を当て、コードリポジトリ、IaC、CI/CD、コンテナイメージなどに存在するリスクを、開発段階でどのように把握し、修正につなげられるのかをご紹介します。
自社環境におけるWiz Cloudの導入検討や、クラウド上のリスク検知についてお悩みの方は、お気軽にNTTインテグレーションへご相談ください。
最後までお読みいただきありがとうございました。

