

データ最小化の原則とは?情報漏洩リスクを減らす実践方法
投稿者:セキュリティ&ネットワーク事業本部 セキュリティ担当 山﨑
こんにちは。セキュリティ担当の山﨑です。
ここ数ヶ月、ニュースで「不正アクセス」や「個人情報漏洩」といった言葉を見ない日はありません。サイバー攻撃の激化を受け、万が一の被害に備えるため、「保有する個人情報のあり方」を根本から見直すことが重要になっています。
データの収集・活用はビジネスの強力な武器になります。一方で、保有データ自体が巨大なリスクにもなり得ます。こうした時代において、改めて注目されるのが「データ最小化の原則」です。
昨今のサイバー攻撃事情を踏まえ、今こそ見直すべきデータ最小化の原則とその具体例について解説していきます。
目次
1.昨今のサイバー攻撃事情
近年、サイバー攻撃の頻度は急激に増加しています。特にランサムウェアや脆弱性を突く不正アクセスにより、多くの企業で大規模な情報漏洩が発生しています。
かつては特定の標的を狙う攻撃が主流でした。しかし現在では、サプライチェーンの弱点を突く攻撃や、AIを悪用した無差別な攻撃が常態化しています。「自社は大丈夫」という楽観視は通用せず、対策を講じている企業であっても、脆弱性や委託先経由のリスクを完全になくすことは困難です。
ひとたび情報漏洩が起きれば、信頼失墜や損害賠償、事業停止など、経営を揺るがす甚大な打撃につながります。
2.データ最小化の原則とは
このような脅威への有効なアプローチが「データ最小化(Data Minimization)の原則」です。
データ最小化の原則とは、GDPR(EU一般データ保護規則)などのプライバシー保護規制でも定められている基本原則であり、「特定の目的を達成するために、適切で、関連性があり、必要不可欠な個人データのみを取得・処理・保持する」という考え方です。
要約すると、不要なデータを保有しないことで、万一の不正アクセス時に漏洩対象となる情報を減らすという考え方です。
日本の個人情報保護法に「データ最小化」という用語が明記されているわけではありませんが、利用目的の特定、目的外利用の制限、適正な取得、安全管理措置などの考え方と密接に関係します。
かつてのビッグデータブームでは、「念のため溜めておく」という運用が多く見られました。しかし現代において、不要なデータを保持し続けることは、漏洩時のリスクと被害額を無意味に膨らませるだけに過ぎません。
3.本当に必要な個人情報のみを取得する
データ最小化を実際のサービスに適用するとどうなるでしょうか。3つのサービス例をもとに、必須項目と過剰になりがちな項目を整理します。
| 項目 | ECサイト・通販アプリ | 店舗のポイントカードやアプリ | クレジットカード会社 |
|---|---|---|---|
| 氏名 | ◯ | ✕ | ◯ |
| 住所 | ◯ | ✕ | ◯ |
| 連絡先 (メールアドレス・電話番号) | ◯ | ◯ | ◯ |
| 生年月日 | △ 年齢確認が必要な場合 | △ すべては必要ないことが多い | ◯ |
| 性別 | ✕ | ✕ | ✕ |
| 決済情報 (クレジットカード・銀行口座) | ✕ 決済代行会社側が保持 | ✕ | ◯ |
| 勤務先や年収 | ✕ | ✕ | ◯ |
| 家族構成 | ✕ | ✕ | ✕ |
| 趣味・嗜好 | ✕ | ✕ | ✕ |
ECサイトの主目的は「商品の配送」と「決済」です。そのため、生年月日や性別については、年齢確認、キャンペーン、不正利用対策などの目的がなければ、必須項目とする必要性を慎重に検討すべきです。分析目的で取得する場合も任意の入力にとどめ、基本機能から切り離すのが望ましい運用かと思います。
店舗アプリの目的や提供機能にもよりますが、ポイント付与やクーポン配信が中心であれば、連絡先と識別用IDで運用できる場合があります。郵送DM等を実施しない場合は、詳細な住所の取得が必要かを見直すことが有効です。
飲食店などで会員登録を行う際も、詳細な住所や生年月日は本来不要なケースが大半です。たとえば、ポイント付与やクーポン配信が目的の場合は、詳細な住所、生年月日、性別の取得が本当に必要かを利用目的に照らして確認することが重要です。
また、誕生日クーポンを発行する場合でも、多くのサービスでは誕生「月」単位で運用していると思います。生年月日をすべて取得するのではなく、「誕生月のみ」に絞るといった工夫が有効です。
クレジットカードの発行では、本人確認、与信審査、不正利用防止などの目的から、業務上必要となる情報を取り扱う場合があります。しかし、本来の目的から外れたプライベート情報を過剰に保持することは、リスクを高める要因になります。
なお、決済導入企業における「カード情報の非保持化やトークン決済の活用」も、まさにデータ最小化の代表例です。
4.データ最小化によるリスク低減のメカニズム
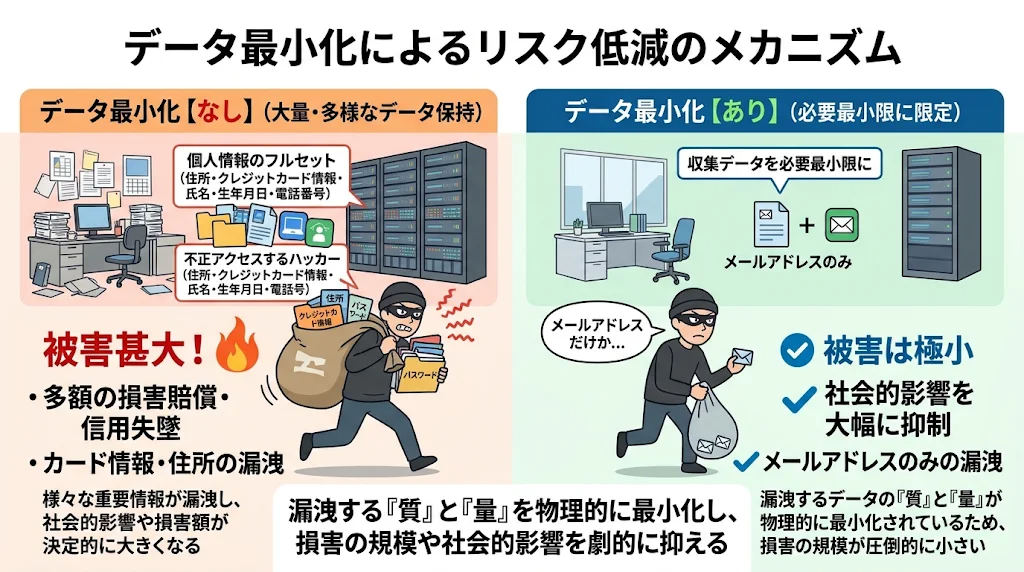
収集データを必要最小限に絞ることで、不正アクセス発生時でも、漏洩するデータの質と量を物理的に最小化できます。「カード情報や住所の漏洩」と「メールアドレスのみの漏洩」では、損害の規模や社会的影響に決定的な差が生じます。
おわりに
データは貴重な「資産」である一方、扱いを誤れば企業を揺るがす「負債(リスク)」に変化します。脅威が日常化した現代だからこそ、自社の保持データを見直す取り組みが強く求められています。
「念のため取得する」姿勢を改め、「本当に不可欠か?」と再検討することが第一歩です。入力項目を削減することは、ユーザーの離脱を防ぎ、成約率を高める副次効果も生み出します。
各種ガイドラインの改訂や攻撃の悪質化に伴い、セキュリティ強化への焦りを抱える企業様も増えていらっしゃると思います。
- 「セキュリティ強化が急務だが、何から手をつけていいかわからない」
- 「自社のデータ管理体制が適切な状態なのか、客観的な評価をしてほしい」
- 「情報漏洩リスクを根本から見直したい」
こうしたセキュリティに関するお困りごとがあれば、ぜひ弊社へご相談ください。貴社の課題や現状に合わせた最適な対策・第一歩をサポートいたします。

